
Proteggere il suo VPS: i primi cinque minuti
Un nuovo server su internet viene scansionato in pochi minuti da bot che provano password. Con questi passi è ben protetto. Li esegua come root.
1. Aggiornare tutto e attivare gli aggiornamenti automatici
- Ubuntu e Debian:
apt update && apt upgrade -y, poiapt install -y unattended-upgradesedpkg-reconfigure -plow unattended-upgrades. - AlmaLinux e Rocky Linux:
dnf upgrade -y, poidnf install -y dnf-automaticesystemctl enable --now dnf-automatic-install.timer.
2. Accesso con chiave, password disattivate
Aggiunga prima la sua chiave SSH al server (veda Accedere al suo VPS con SSH) e verifichi che l'accesso con la chiave funzioni. Poi imposti in /etc/ssh/sshd_config:
PasswordAuthentication no
e riavvii SSH con systemctl restart ssh (AlmaLinux e Rocky: systemctl restart sshd). Tenga aperta la sessione attuale finché non ha verificato in una seconda finestra di riuscire ancora ad accedere.
3. Un firewall
- Ubuntu e Debian:
apt install -y ufw, poiufw allow OpenSSH, eventualmenteufw allow 80,443/tcpper un sito web, eufw enable. - AlmaLinux e Rocky Linux: firewalld è già presente. Ad esempio
firewall-cmd --permanent --add-service=http --add-service=httpsefirewall-cmd --reload.
Lasci sempre aperto SSH (porta 22), altrimenti rimane chiuso fuori.
4. Fail2ban contro i tentativi di indovinare le password
apt install -y fail2ban oppure dnf install -y epel-release && dnf install -y fail2ban, poi systemctl enable --now fail2ban. Per impostazione predefinita blocca gli indirizzi IP che provano troppe volte una password errata.
5. Uno snapshot come rete di sicurezza
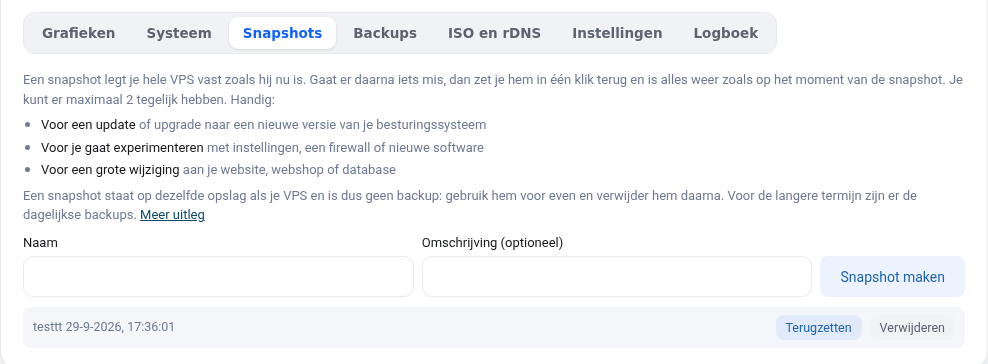
Crei uno snapshot nella schermata VPS prima di fare modifiche importanti. Se qualcosa va storto, lo ripristina con un clic. Veda Snapshot e backup del suo VPS.
Non rimuova qemu-guest-agent
Il programma qemu-guest-agent è installato per impostazione predefinita. Grazie a esso può impostare una nuova password di root nella schermata VPS e vedere l'utilizzo del disco. Non lo rimuova.