
Attivazione, rinnovo e risoluzione dei problemi del certificato SSL
Con un certificato SSL il Suo sito web è raggiungibile tramite https, con un lucchetto nella barra degli indirizzi. Con WebOké riceve un certificato Let's Encrypt gratuito che viene rinnovato automaticamente. Di seguito scopre come attivarlo, come funziona per i sottodomini e cosa fare se il certificato è scaduto o se il Suo sito mostra comunque 'non sicuro'.
I nuovi domini ricevono solitamente un certificato automaticamente, entro qualche ora dal momento in cui il dominio punta al nostro server. Non vede il lucchetto? In tal caso può attivarlo Lei stesso in DirectAdmin.
Come attivare il certificato
- Acceda a DirectAdmin: in Mio WebOké vada su I Miei Prodotti e clicchi su DirectAdmin accanto al Suo pacchetto hosting.
- Sotto Gestione Account clicchi su Certificati SSL/TLS. Se ha più domini, selezioni il dominio in alto a destra.
- Nella scheda Gestisci certificati può vedere se è già presente un certificato. Se è indicato che il sistema ACME è disattivato, vada alla scheda Impostazioni ACME.
- Attivi Abilita ACME, lasci invariate le altre impostazioni e clicchi in basso su Salva Modifiche.
- Torni a Gestisci certificati e, alla voce Rilascio automatico certificato, clicchi su Richiedi ora. Confermi la richiesta.
La richiesta viene elaborata in background e di solito richiede qualche minuto. In seguito il certificato comparirà nell'Elenco certificati. È valido per il Suo dominio, per www e anche per mail, ftp, pop e smtp, e DirectAdmin lo rinnova automaticamente. Se non clicca su Richiedi ora, DirectAdmin lo farà comunque entro 24 ore.
Un certificato per un sottodominio
Un sottodominio, come shop.ilsuodominio.nl, ottiene automaticamente un proprio posto nel certificato. Non è necessario ordinare nulla a parte.
- Crei il sottodominio in Gestione Sottodomini e si assicuri che nel DNS punti al nostro server.
- DirectAdmin richiederà il certificato al successivo ciclo automatico, entro 24 ore. Se non vuole attendere, clicchi su Richiedi ora in Certificati SSL/TLS.
- Vede sul sottodominio un certificato intestato al server (come linux2023.webawere.nl), oppure un messaggio che indica che il nome non corrisponde? In tal caso il sottodominio non ha ancora un certificato proprio. Controlli il DNS e richieda nuovamente il certificato.
- Un certificato wildcard (*.ilsuodominio.nl) è possibile solo se il DNS del Suo dominio si trova presso WebOké (ns1.webawere.nl e ns2.webawere.nl). Se il Suo DNS si trova altrove, ad esempio presso Cloudflare, disattivi in Impostazioni ACME l'opzione Preferisci i certificati wildcard. Riceverà quindi un certificato con i nomi singoli, che funziona altrettanto bene.
Per saperne di più, consulti Certificato per www, sottodomini e wildcard. Se il sottodominio stesso non funziona ancora, consulti Il sottodominio creato non funziona.
La richiesta non riesce?
È presente un elenco sotto Controlli HTTP falliti? In tal caso Let's Encrypt non riesce a verificare quei nomi. Di solito il dominio non punta (ancora) al nostro server, ad esempio perché un trasferimento è ancora in corso o perché il DNS si trova altrove. Dopo una modifica del DNS a volte occorrono alcune ore prima che il certificato possa essere richiesto. Con Salute del dominio può verificare rapidamente se il Suo dominio punta a noi.
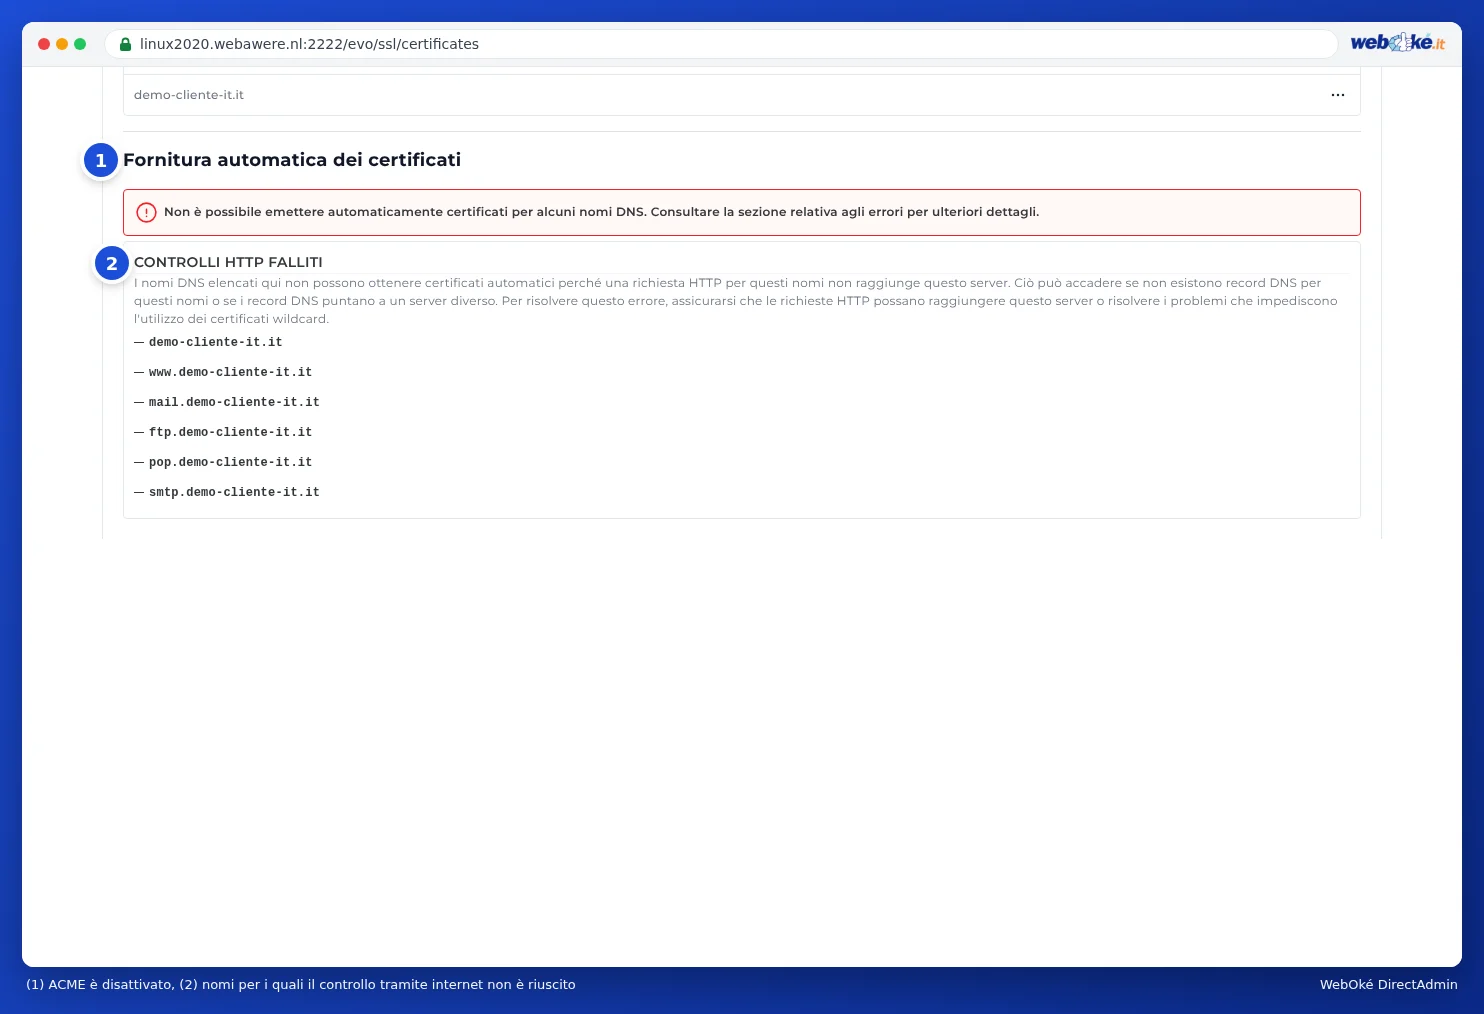
Se nell'elenco compaiono solo mail, ftp, pop o smtp, e la Sua posta elettronica si trova altrove? Non è un problema: il Suo sito web riceverà comunque un certificato.
Certificato scaduto o non rinnovato?
DirectAdmin rinnova automaticamente il certificato, ma per farlo Let's Encrypt deve poter verificare ogni volta nuovamente il Suo dominio. Se il certificato è scaduto, significa che quella verifica è fallita. Controlli questi punti:
- Il Suo dominio punta ancora a noi? Controlli il record A e anche il record AAAA (IPv6). Se uno dei due punta a un altro server, la verifica fallisce. Veda Come posso verificare se il mio dominio punta al server giusto?
- Utilizza il proxy di Cloudflare? Se la nuvoletta arancione è attiva, la disattivi temporaneamente (nuvoletta grigia) finché il certificato non è pronto.
- È presente un record CAA nel Suo DNS? In tal caso deve includere letsencrypt.org. Lo aggiunga oppure rimuova il record CAA.
- Il Suo sito web blocca la verifica? Let's Encrypt recupera un file dalla cartella
/.well-known/acme-challenge/. Una regola personalizzata nel file.htaccess, un plugin di sicurezza o una cartella protetta da password possono impedirlo. Rimuova temporaneamente tale regola oppure crei un'eccezione per .well-known. - Ha mai caricato un certificato personalizzato? Se è scaduto o non corrisponde al nome, lo rimuova nell'Elenco certificati. In questo modo DirectAdmin potrà richiedere nuovamente un certificato gratuito.
- Richieda nuovamente il certificato con Richiedi ora, dopo aver risolto la causa.
Tutti i messaggi e le soluzioni sono riepilogati in Let's Encrypt non funziona: cause e soluzioni.
Certificato attivo, ma compare comunque 'non sicuro'?
Il Suo certificato funziona, ma il browser non mostra il lucchetto oppure compare il messaggio 'non sicuro'? Di solito si tratta di una di queste cause:
- Contenuto misto (mixed content): la Sua pagina carica ancora immagini, font o script tramite http://. Prema F12 nel browser e apra la scheda Console. Lì troverà messaggi relativi al Mixed Content e l'indirizzo di ogni elemento che viene ancora caricato tramite http. Sostituisca tali indirizzi con https://.
- Il nome non è incluso nel certificato: ad esempio apre www, un domain pointer o un dominio reindirizzato privo di certificato. Clicchi sull'icona a sinistra dell'indirizzo e verifichi per quale nome è valido il certificato. Si assicuri che quel nome punti a noi e richieda nuovamente il certificato.
- Apre il sito tramite http: reindirizzi automaticamente i visitatori verso https. Consulti Reindirizzare obbligatoriamente i visitatori verso https.
Come risolvere il mixed content in WordPress e altri siti web è spiegato in Nessun lucchetto o 'non sicuro': risolvere il mixed content.
Non riesce a risolvere il problema?
Chieda all'assistente IA in Mio WebOké di controllare il Suo certificato, oppure apra un ticket. Indichi il Suo nome di dominio e ciò che vede in Controlli HTTP falliti.
Spiegazione dettagliata con schermate: Richiedere un certificato Let's Encrypt gratuito nella guida di DirectAdmin.