
Capitolo 5 · 5.5
Assistenti DNS: MX, SPF, DMARC, CAA e SRV
Alcuni record sono difficili da digitare a mano. Per questo la finestra per un record DNS dispone, per alcuni tipi, di campi e pulsanti aggiuntivi. Apra la finestra nella scheda DNS con + Aggiungi record (vedere Gestione del DNS: aggiungere, modificare ed eliminare record) e scelga quindi il tipo.
Record MX
Faccia clic su + Record MX, oppure scelga il tipo MX. Il nome è già impostato su @, il dominio stesso.
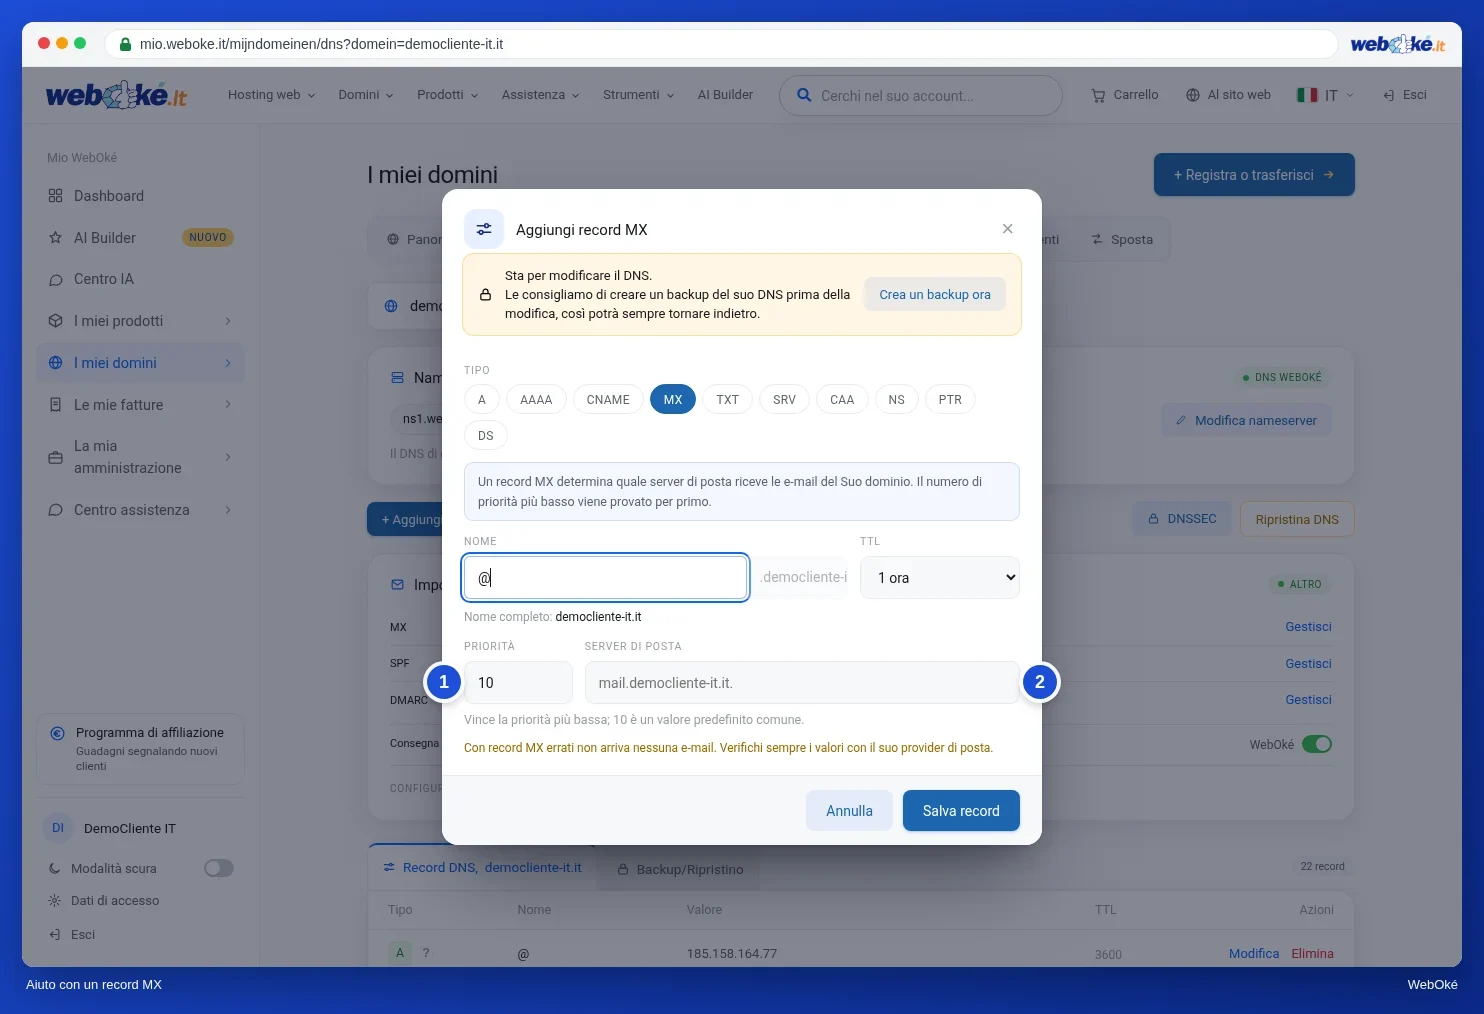
- Priorità (1): in presenza di più record MX, viene provato per primo quello con il valore più basso. 10 è un valore comune.
- Server di posta (2): il nome del server di posta, con un punto alla fine.
Attenzione: record MX errati comportano che non arrivi più alcuna email. Riprenda sempre i valori dal Suo fornitore di posta.
SPF: chi può inviare email a nome del Suo dominio?
SPF è un record TXT con un elenco di server autorizzati a inviare email a nome del Suo dominio. Scelga il tipo TXT e imposti Tipo di record TXT (1) su SPF. Se ha già un record SPF, faccia clic nella scheda Impostazioni e-mail, accanto a SPF, su Gestisci. La finestra leggerà quindi il record esistente.
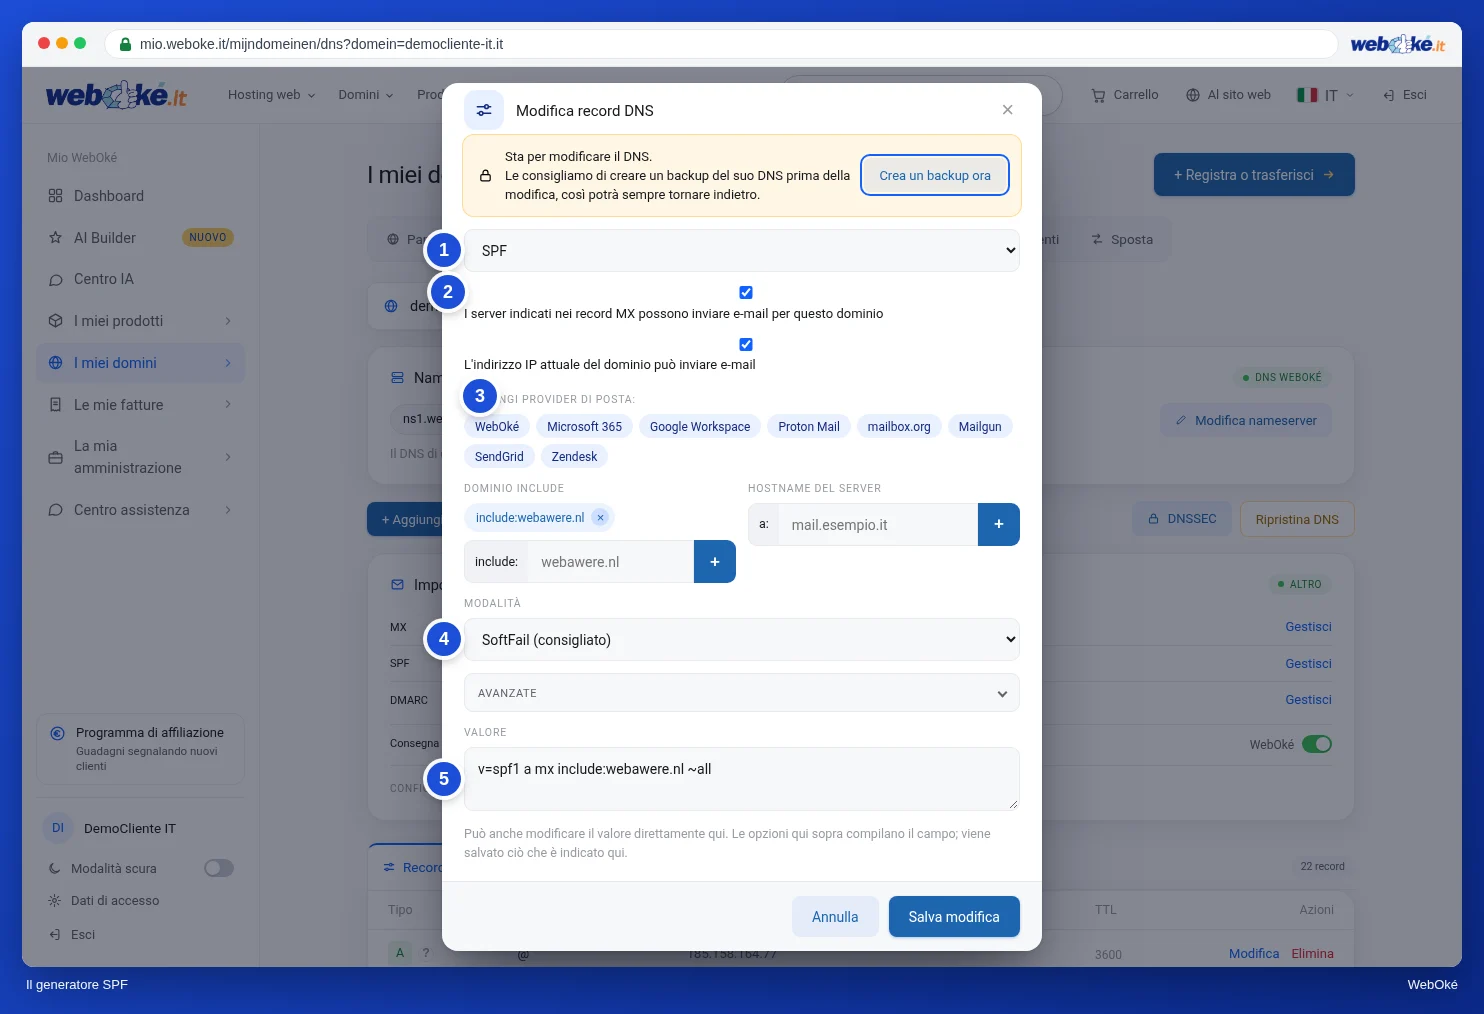
- Con le caselle di controllo (2) autorizza i server presenti nei Suoi record MX e l'indirizzo IP del Suo dominio.
- In Aggiungi provider (3) faccia clic sul Suo fornitore di posta o servizio di invio: WebOké, Microsoft 365, Google Workspace, Proton Mail, mailbox.org, Mailgun, SendGrid o Zendesk. Se non è presente nell'elenco, digiti direttamente un dominio include o un nome host del server e faccia clic sul segno più.
- Scelga la Modalità (4): cosa devono fare i destinatari con la posta proveniente da un server non presente nell'elenco. SoftFail (consigliato) contrassegna la posta come sospetta; è il punto di partenza consigliato ed è l'impostazione predefinita. Fail (rigoroso, quando tutto è corretto) fa rifiutare la posta: scelga questa opzione solo quando è certo che tutti i servizi che inviano posta a nome del Suo dominio siano presenti nell'elenco. Neutro non ha alcun effetto.
- In Funzioni avanzate trova ulteriori indirizzi IP singoli e alcune opzioni meno comuni.
- In Valore (5) vede il record che verrà salvato. Può anche modificarlo manualmente qui.
Attenzione: un dominio può avere un solo record SPF. Se ce ne sono due, SPF non è valido. Modifichi quindi il record esistente invece di crearne uno nuovo.
DMARC: cosa succede alle email contraffatte?
DMARC dice ai server di posta cosa fare con le email che affermano falsamente di provenire dal Suo dominio. Scelga il tipo TXT e imposti Tipo di record TXT su DMARC, oppure faccia clic nella scheda Impostazioni e-mail, accanto a DMARC, su Gestisci. Il nome diventa automaticamente _dmarc.
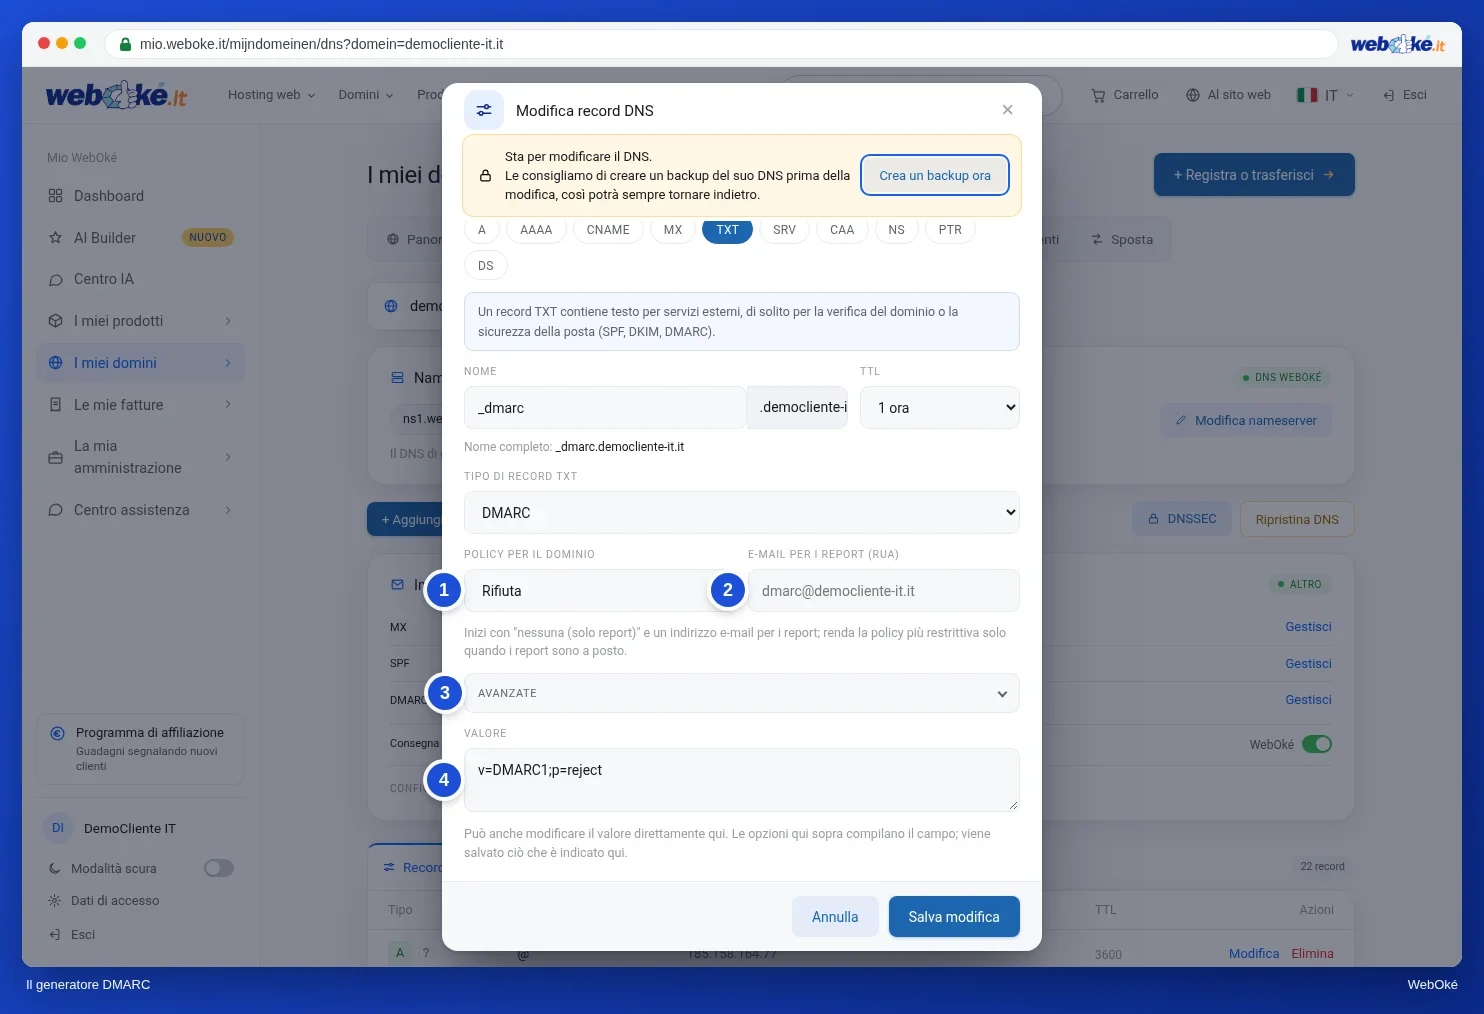
- Policy per il dominio (1): Nessuna (solo report), Quarantena (nello spam) o Rifiuta.
- E-mail per i report (RUA) (2): l'indirizzo a cui riceve i report giornalieri dai principali fornitori di posta.
- Funzioni avanzate (3): tra le altre cose, una policy separata per i sottodomini, un indirizzo per i report forensi (RUF), una percentuale e il livello di rigore del controllo. Lasci la percentuale a 100: nel nuovo standard DMARC (RFC 9989, 2026) questo campo verrà eliminato.
- Valore (4): il record così come verrà salvato.
Suggerimento: inizi con Nessuna (solo report) e un indirizzo per i report. Osservi i report per alcune settimane, quindi imposti la policy su Quarantena (nello spam) e successivamente su Rifiuta. In questo modo evita che la Sua stessa posta venga bloccata. Nei pacchetti di hosting il record è già impostato di default su Rifiuta; può lasciarlo così se tutta la Sua posta passa attraverso WebOké.
Record CAA
Con un record CAA Lei stabilisce quali enti possono emettere un certificato SSL per il Suo dominio. Scelga il tipo CAA e compili:
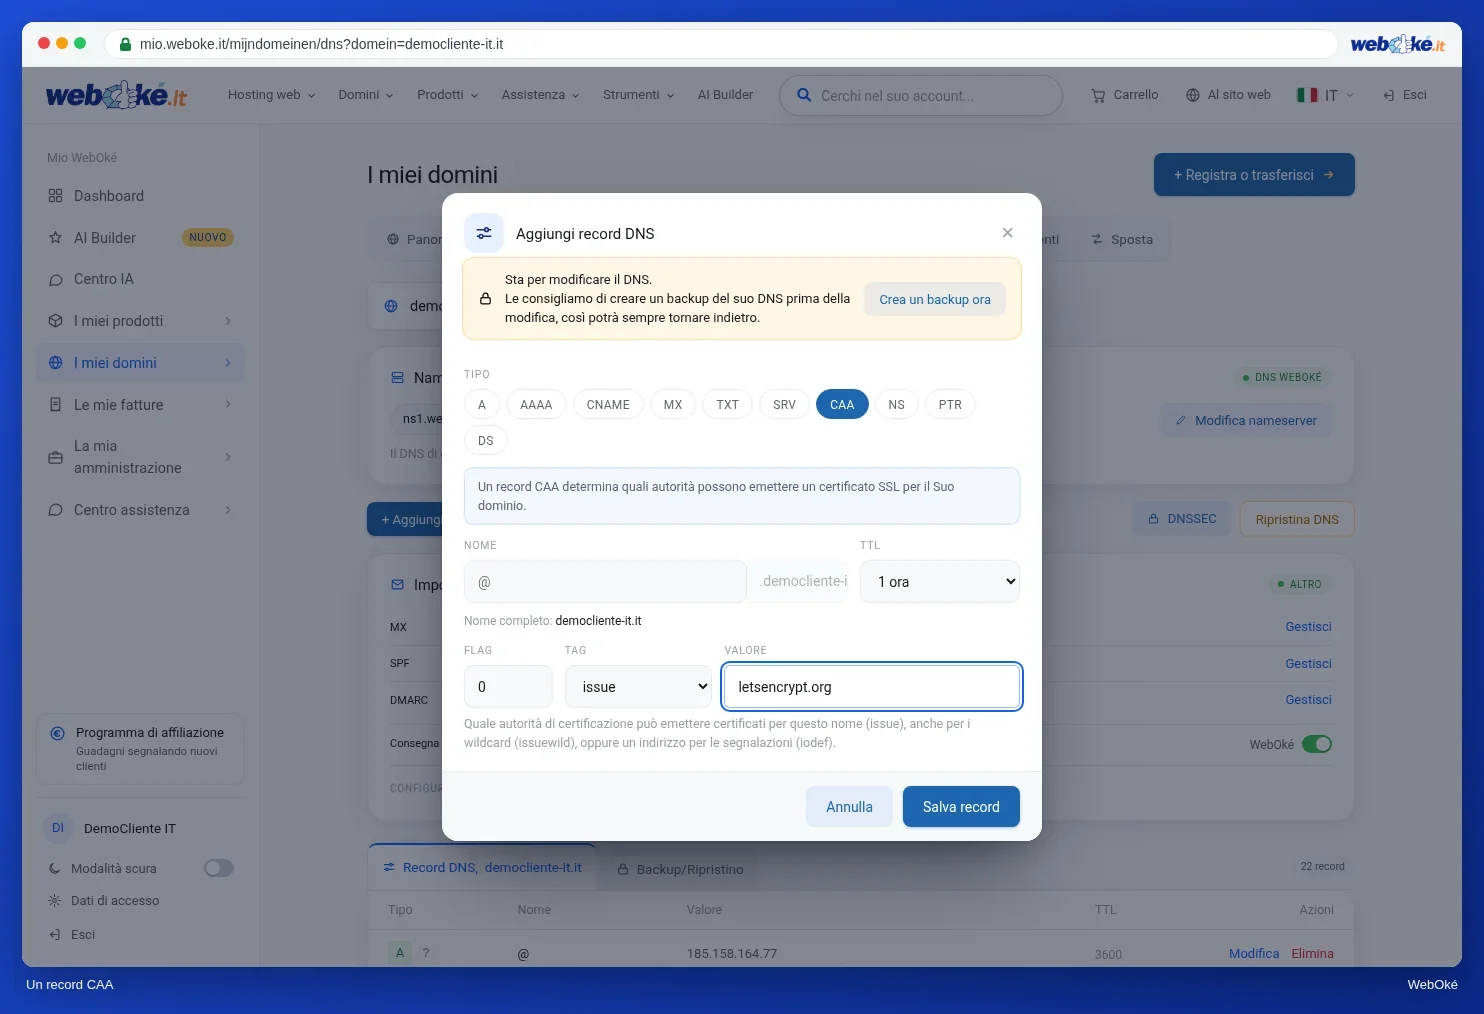
- Flag: lasci questo valore a 0.
- Tag: issue per i certificati normali, issuewild per i certificati wildcard oppure iodef per un indirizzo di notifica.
- Valore: l'ente emittente, ad esempio letsencrypt.org.
Attenzione: se imposta un record CAA, solo gli enti emittenti indicati potranno creare certificati. Se utilizza il certificato SSL gratuito del Suo pacchetto di hosting (Let's Encrypt), inserisca anche letsencrypt.org in un record CAA.
Record SRV
Un record SRV indirizza un servizio verso il server e la porta corretti. Serve ad esempio per le chiamate tramite internet o per alcuni servizi Microsoft. Scelga il tipo SRV.
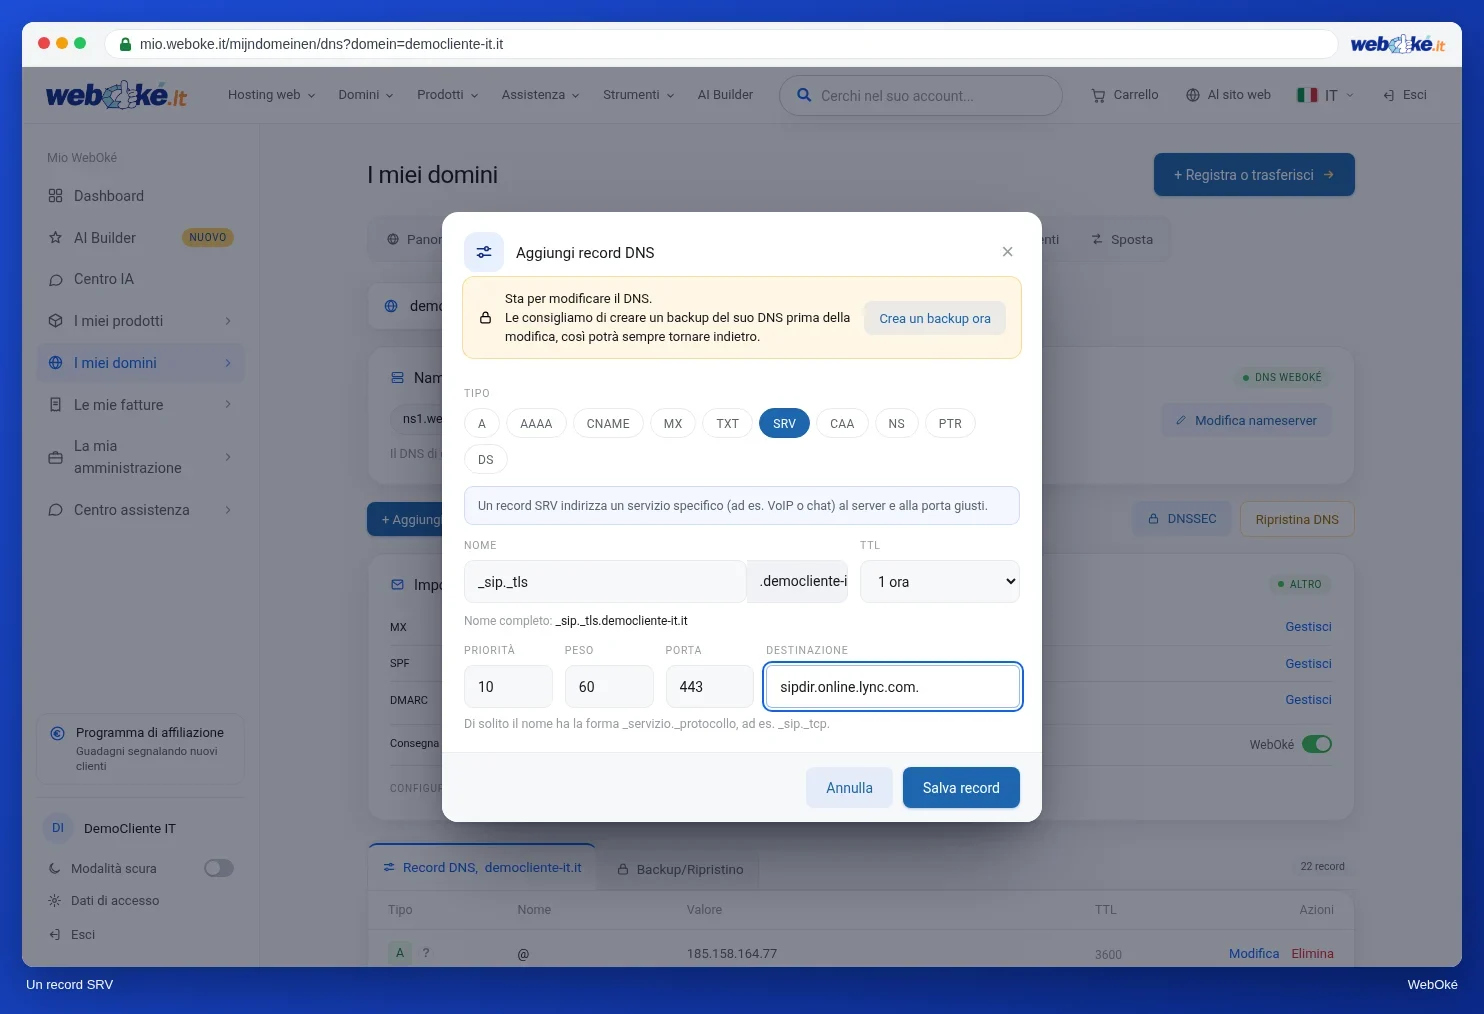
- Nome: generalmente nella forma _servizio._protocollo, ad esempio _sip._tls.
- Priorità e Peso: determinano quale server viene utilizzato per primo quando ce ne sono più di uno. Li lasci invariati se il Suo fornitore non indica diversamente.
- Porta: la porta del servizio.
- Destinazione: il server, con un punto alla fine.
Per ogni tipo, faccia clic su Salva record se tutto è corretto, oppure su Annulla per non apportare modifiche.