
Modulo 4 · 4.2
Privacy: che cosa è pubblico e che cosa no
Modulo 4: WHOIS, RDAP e privacy · Tempo di lettura: 9 minuti
Obiettivo della lezione: Al termine di questa lezione saprà spiegare, per ciascuna estensione, quali dati di un assegnatario sono pubblici dopo il GDPR e la NIS2 e come chi ha un interesse legittimo può richiedere i dati oscurati.
Concetti chiave: GDPR, oscuramento dei dati personali, persona giuridica e persona fisica, privacy WHOIS, servizio proxy, richiedenti legittimi, contatto tramite modulo
Da tutto pubblico a dati oscurati
In passato chiunque poteva leggere nel WHOIS il nome, l'indirizzo, il numero di telefono e l'indirizzo e-mail di ogni assegnatario. Era comodo per chi voleva contattare un assegnatario, ma anche per spammer e truffatori. Con il GDPR (la legge europea sulla privacy, maggio 2018) le cose sono cambiate. Da allora i dati personali degli assegnatari sono in gran parte oscurati.
La regola generale è la stessa presso quasi tutti i registry:
- I dati di una persona fisica (un essere umano, come un privato) vengono in gran parte oscurati.
- I dati di una persona giuridica (una società, una fondazione, un'associazione o un'altra organizzazione) non sono dati personali e sono in linea di principio pubblici.
La NIS2 ha sancito questa seconda regola: registry e registrar devono rendere pubblici i dati che non sono dati personali (lezione 3.3). Se Lei è un'organizzazione, il Suo nome compare quindi normalmente nei dati pubblici. Ed è proprio questo lo scopo: chi visita un sito deve poter vedere quale organizzazione c'è dietro.
Che cosa si vede per ciascuna estensione
I dettagli variano da registry a registry. Ecco la situazione (aggiornata a novembre 2026):
| Estensione | Privato | Organizzazione |
|---|---|---|
| .nl (SIDN) | Nessun nome; in RDAP "REDACTED FOR PRIVACY" | Nome dell'organizzazione |
| .de (DENIC) | Nulla di pubblico | Dati dell'organizzazione |
| .eu (EURid) | Solo indirizzo e-mail e lingua preferita | Nome, località, regione e paese |
| .be (DNS Belgium) | Di norma nulla | Nome, indirizzo ed e-mail (nessun nome di persona né telefono) |
| .com e altri gTLD | Possono essere oscurati (obbligatorio dove la legge sulla privacy lo richiede); il paese è sempre indicato | Dipende dal registrar |
Alcuni aspetti saltano all'occhio:
- Per .nl nel Whois si vede invece l'indirizzo e-mail del contatto amministrativo. Serve a poter scrivere all'assegnatario. Se lì è indicato il Suo indirizzo personale, questo è dunque visibile. Sono pubblici anche il registrar, il rivenditore, il contatto tecnico, lo stato, i nameserver e le date.
- Per .eu l'indirizzo e-mail di un privato è visibile. Utilizzi lì un indirizzo che non Le dispiace condividere.
- Per .be un assegnatario può scegliere, tramite il proprio registrar, di mostrare più dati.
- Per i gTLD, se l'indirizzo e-mail dell'assegnatario è oscurato, deve esistere un indirizzo di inoltro o un modulo web con cui sia comunque possibile contattarlo.
Privacy WHOIS e servizi proxy
Molti registrar offrono la privacy WHOIS: un servizio che oscura i Suoi dati di contatto nel WHOIS pubblico. Per i gTLD esistono anche i servizi proxy: in questo caso nei dati pubblici compare un intermediario al posto Suo.
Attenzione:
- Per .nl e .eu l'assegnatario non può essere un servizio di privacy o proxy. Il dominio deve essere intestato al vero assegnatario. Lì è il registry stesso a occuparsi dell'oscuramento, secondo la tabella qui sopra.
- La privacy WHOIS non è disponibile per tutte le estensioni e per molte estensioni nazionali non è nemmeno necessaria, perché il registry oscura già i dati dei privati.
- Per un'organizzazione l'oscuramento ha poco senso: il nome di una società non è un dato personale. Se come organizzazione non desidera mostrare i nomi dei dipendenti, utilizzi come contatto indirizzi generici (lezione 3.3).
Chi può vedere i dati oscurati?
Oscurato non significa segreto. Chi ha un interesse legittimo può richiedere i dati. Si pensi alla polizia e ad altre autorità competenti, ma anche a chi possiede un marchio e vuole agire contro un nome che gli somiglia. Alcuni esempi:
- DENIC fornisce i dati dei privati solo a chi rende plausibile un interesse legittimo, oppure a chi DENIC è tenuta per legge a fornirli.
- La NIS2 obbliga registry e registrar a rispondere rapidamente alle richieste legittime e motivate, in ogni caso entro 72 ore.
- Per i gTLD il contatto con un assegnatario oscurato avviene tramite l'indirizzo di inoltro o il modulo web del registrar.
Vuole contattare un assegnatario, ad esempio perché desidera acquistare il suo nome o perché il suo sito usa il Suo marchio? Utilizzi allora la modalità di contatto indicata nel WHOIS o in RDAP. Se in questo modo non arriva a una soluzione, può presentare una richiesta tramite il registry o il registrar, con una motivazione solida. In caso di conflitto su un marchio è il momento di rivolgersi a un legale (lezione 7.2).
Che cosa significa per Lei
Parta dal presupposto che tutto ciò che inserisce per un dominio può diventare visibile a qualcuno. Per il registry e il Suo registrar tutti i Suoi dati sono visibili, e lo sono anche per i richiedenti legittimi. Questo non è un motivo per inserire dati non corretti: non è consentito e rischia di perdere il Suo nome (lezione 3.3). È invece un motivo per scegliere consapevolmente:
- Come organizzazione: un indirizzo e-mail generico e un numero di telefono generico come contatto.
- Come privato: un indirizzo e-mail che è disposto a condividere, soprattutto per .eu e per l'admin-c di .nl.
Controlli regolarmente di persona che cosa è pubblico sul Suo dominio. In questo modo vede subito anche se i dati sono ancora corretti.
In pratica: come funziona presso WebOké
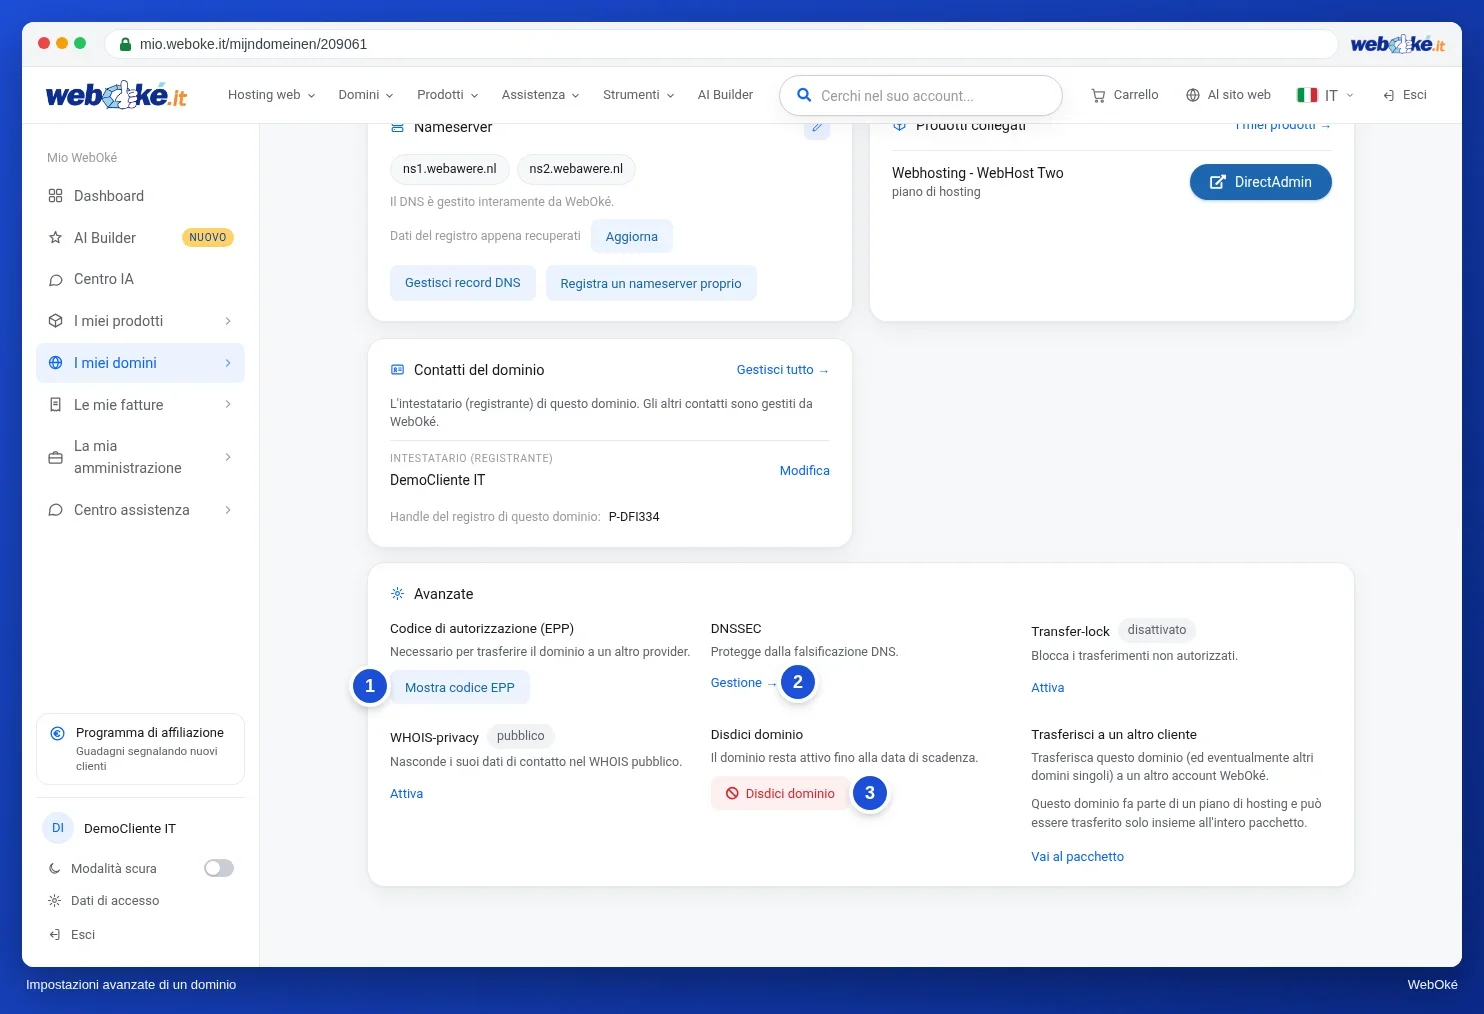
In Mio WebOké, nella scheda Avanzate della pagina del dominio, trova l'opzione privacy WHOIS: "Nasconde i Suoi dati di contatto nel WHOIS pubblico." Non è disponibile per tutte le estensioni. Che cosa è pubblico su un dominio lo verifica con il WHOIS lookup (https://www.weboke.it/toondomein). Presso altri registrar funziona in modo simile: la privacy si trova di solito nelle impostazioni del dominio e ogni registrar dispone di una funzione di ricerca WHOIS.
Riepilogo
- Dal GDPR i dati dei privati sono oscurati; i dati delle organizzazioni sono pubblici e la NIS2 lo sancisce.
- Ciò che si vede varia per estensione: per .eu ad esempio l'indirizzo e-mail di un privato, per .nl l'indirizzo e-mail dell'admin-c.
- Per .nl e .eu un servizio di privacy o proxy non può figurare come assegnatario.
- Chi ha un interesse legittimo può richiedere i dati oscurati; la NIS2 richiede una risposta entro 72 ore.
Quiz
Esercizio
Esercizio D4.2: Che cosa risulta su di Lei? Cerchi il Suo dominio (o quello della Sua organizzazione) nel WHOIS lookup (https://www.weboke.it/toondomein). Se la Sua estensione dispone di RDAP, consulti anche la pagina RDAP del registry (lezione 4.1). Annoti che cosa chiunque può vedere su di Lei o sulla Sua organizzazione e decida se va bene così.
Spunti:
- Ho cercato il mio dominio nel WHOIS e, se possibile, in RDAP.
- So se sono registrato come privato o come organizzazione.
- Ho controllato quali nomi, indirizzi e indirizzi e-mail sono visibili.
- So se la privacy WHOIS esiste per la mia estensione e se mi serve.
Compili:
- Quali dati sull'assegnatario e sui contatti sono pubblici?
- Compare un dato personale che preferirebbe non condividere? Come risolve la questione senza inserire dati non corretti?
- Chi vuole contattarLa può farlo tramite questi dati? In che modo?
Esercizio D4.2: Che cosa risulta su di Lei?
Questo esercizio lo svolge da sé; nessuno lo verifica. Spunti ciò che ha fatto e segni l'esercizio come completato.
Descrive ciò che è visibile in base all'estensione (ad es. .nl: nome dell'organizzazione sì, nome di un privato no, ma indirizzo e-mail dell'admin-c, registrar, stato, nameserver, date; .eu privato: e-mail e lingua). Risolve un dato personale indesiderato con un indirizzo o un numero generico oppure (dove disponibile e consentito) con la privacy WHOIS, mai con dati non corretti; sa che con .nl e .eu non è ammesso un proxy come titolare. Indica il canale di contatto: indirizzo e-mail dell'admin-c, indirizzo di inoltro o modulo web per i gTLD, oppure una richiesta con interesse legittimo tramite registry o registrar.
Le Sue spunte e note restano solo in questo browser; non le inviamo da nessuna parte. Se ha effettuato l'accesso, conserviamo in I miei corsi solo il fatto che ha svolto l'esercizio.
Per approfondire
- Guida WebOké 5.14: Privacy WHOIS
- Registrazione anonima del dominio
- Guida WebOké 14.3: WHOIS, ricerca IP e verifica SSL
- Spiegazione del Whois (SIDN, in olandese): https://www.sidn.nl/nl-domeinnaam/uitleg-whois