
Capitolo 5 · 5.9
Impostare DMARC
DMARC è il terzo passo dopo SPF e DKIM. Con un record DMARC indica ai destinatari cosa fare con la posta che sembra provenire dal Suo dominio, ma che non supera il controllo SPF o DKIM. In questo modo rende più difficile ai truffatori inviare email a nome del Suo dominio. Grandi provider come Gmail e Yahoo richiedono che i mittenti abbiano un record DMARC.
Il record DMARC presso WebOké
In un pacchetto di hosting è presente di default un record DMARC: un record TXT con il nome _dmarc e il valore v=DMARC1;p=reject. Questo significa che la posta che non supera il controllo viene respinta. Si tratta dell'impostazione più severa e offre la migliore protezione contro l'uso improprio del Suo dominio.
Modificare il record DMARC
- Apra Amministrazione DNS.
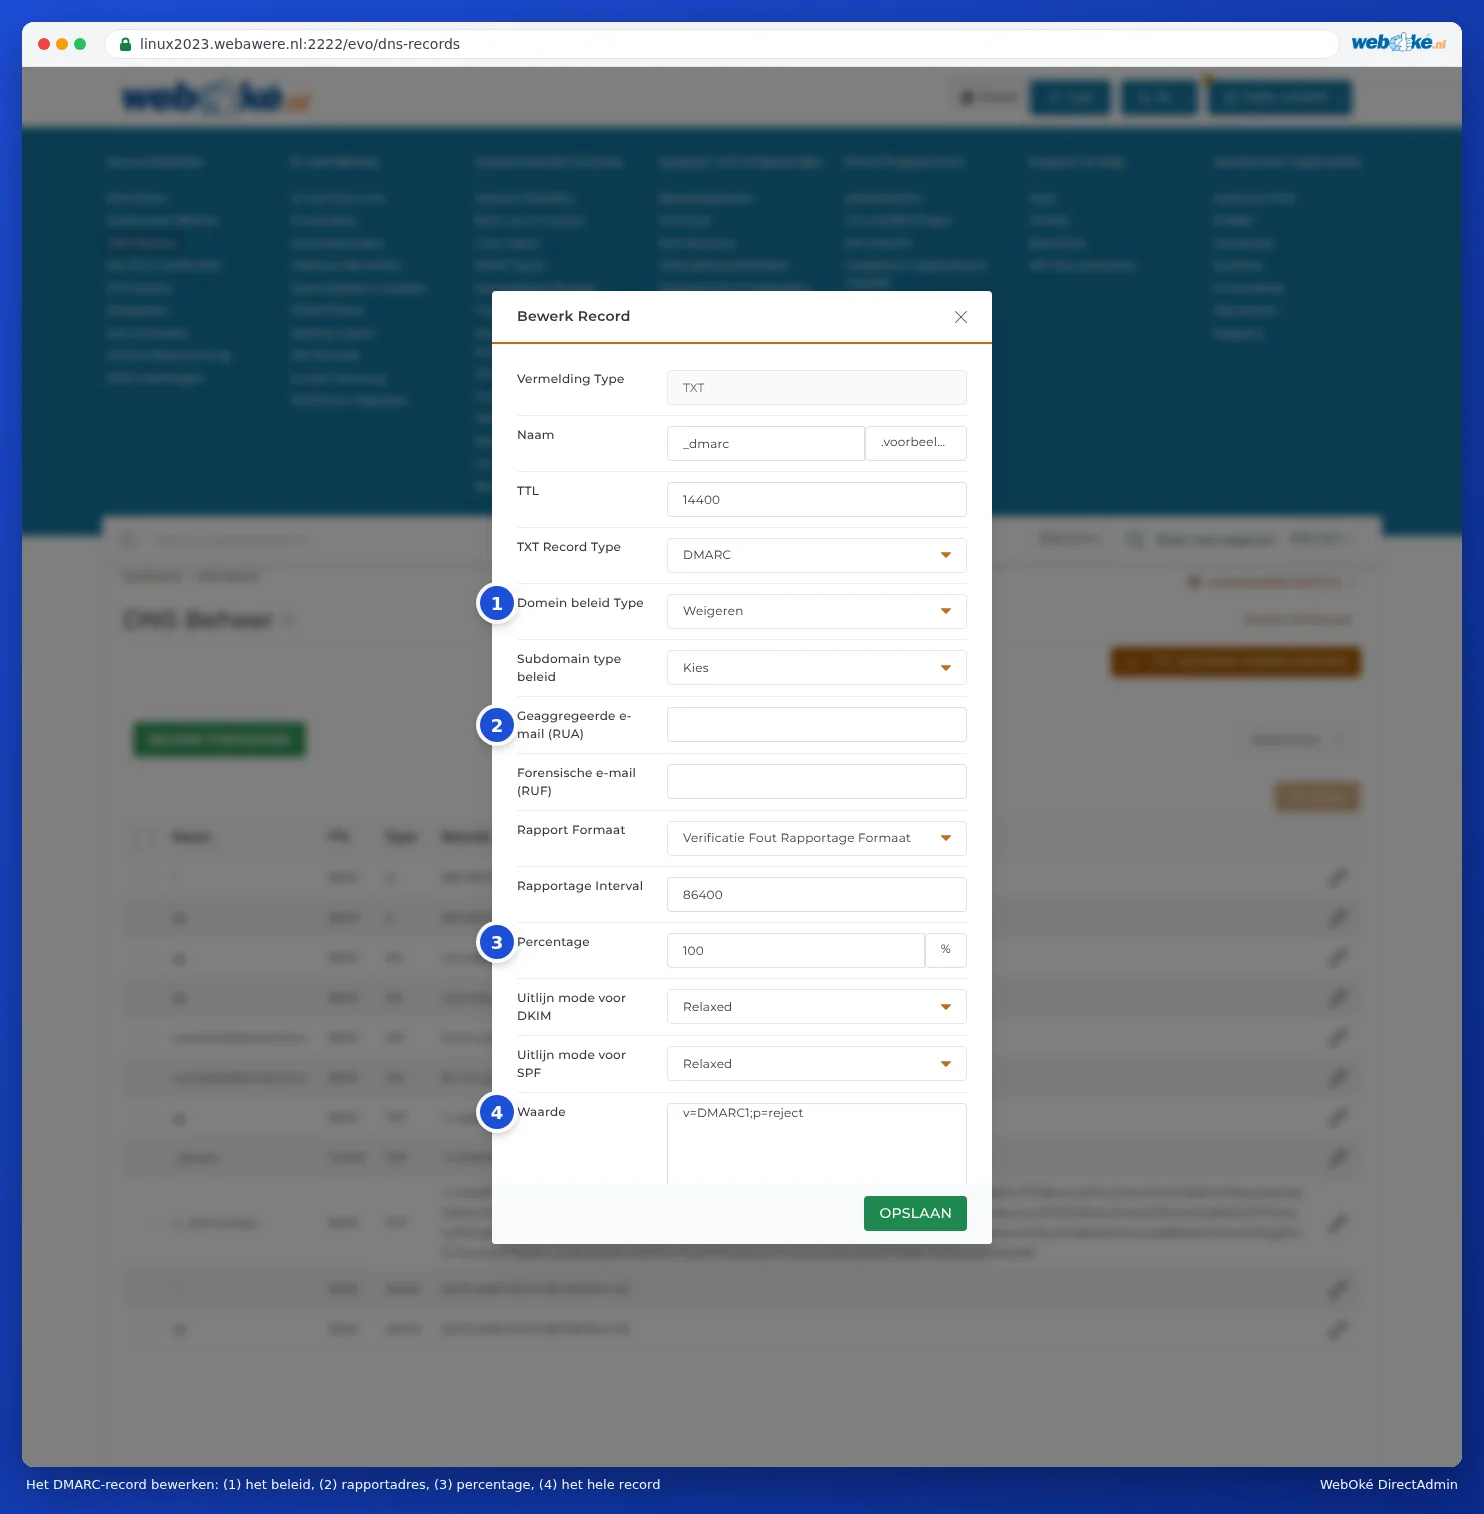
- Clicchi sulla matita accanto al record TXT con il nome _dmarc. Se non è ancora presente, clicchi su RECORD TOEVOEGEN, scelga TXT, inserisca come nome _dmarc e selezioni in Tipo di record TXT l'opzione DMARC.
- In Tipo di policy del dominio scelga cosa deve succedere alla posta che non supera il controllo.
- Se lo desidera, inserisca in Email aggregata (RUA) un indirizzo email per i rapporti.
- In basso, alla voce Valore, controlli come apparirà il record, quindi salvi.
Quale policy scegliere?
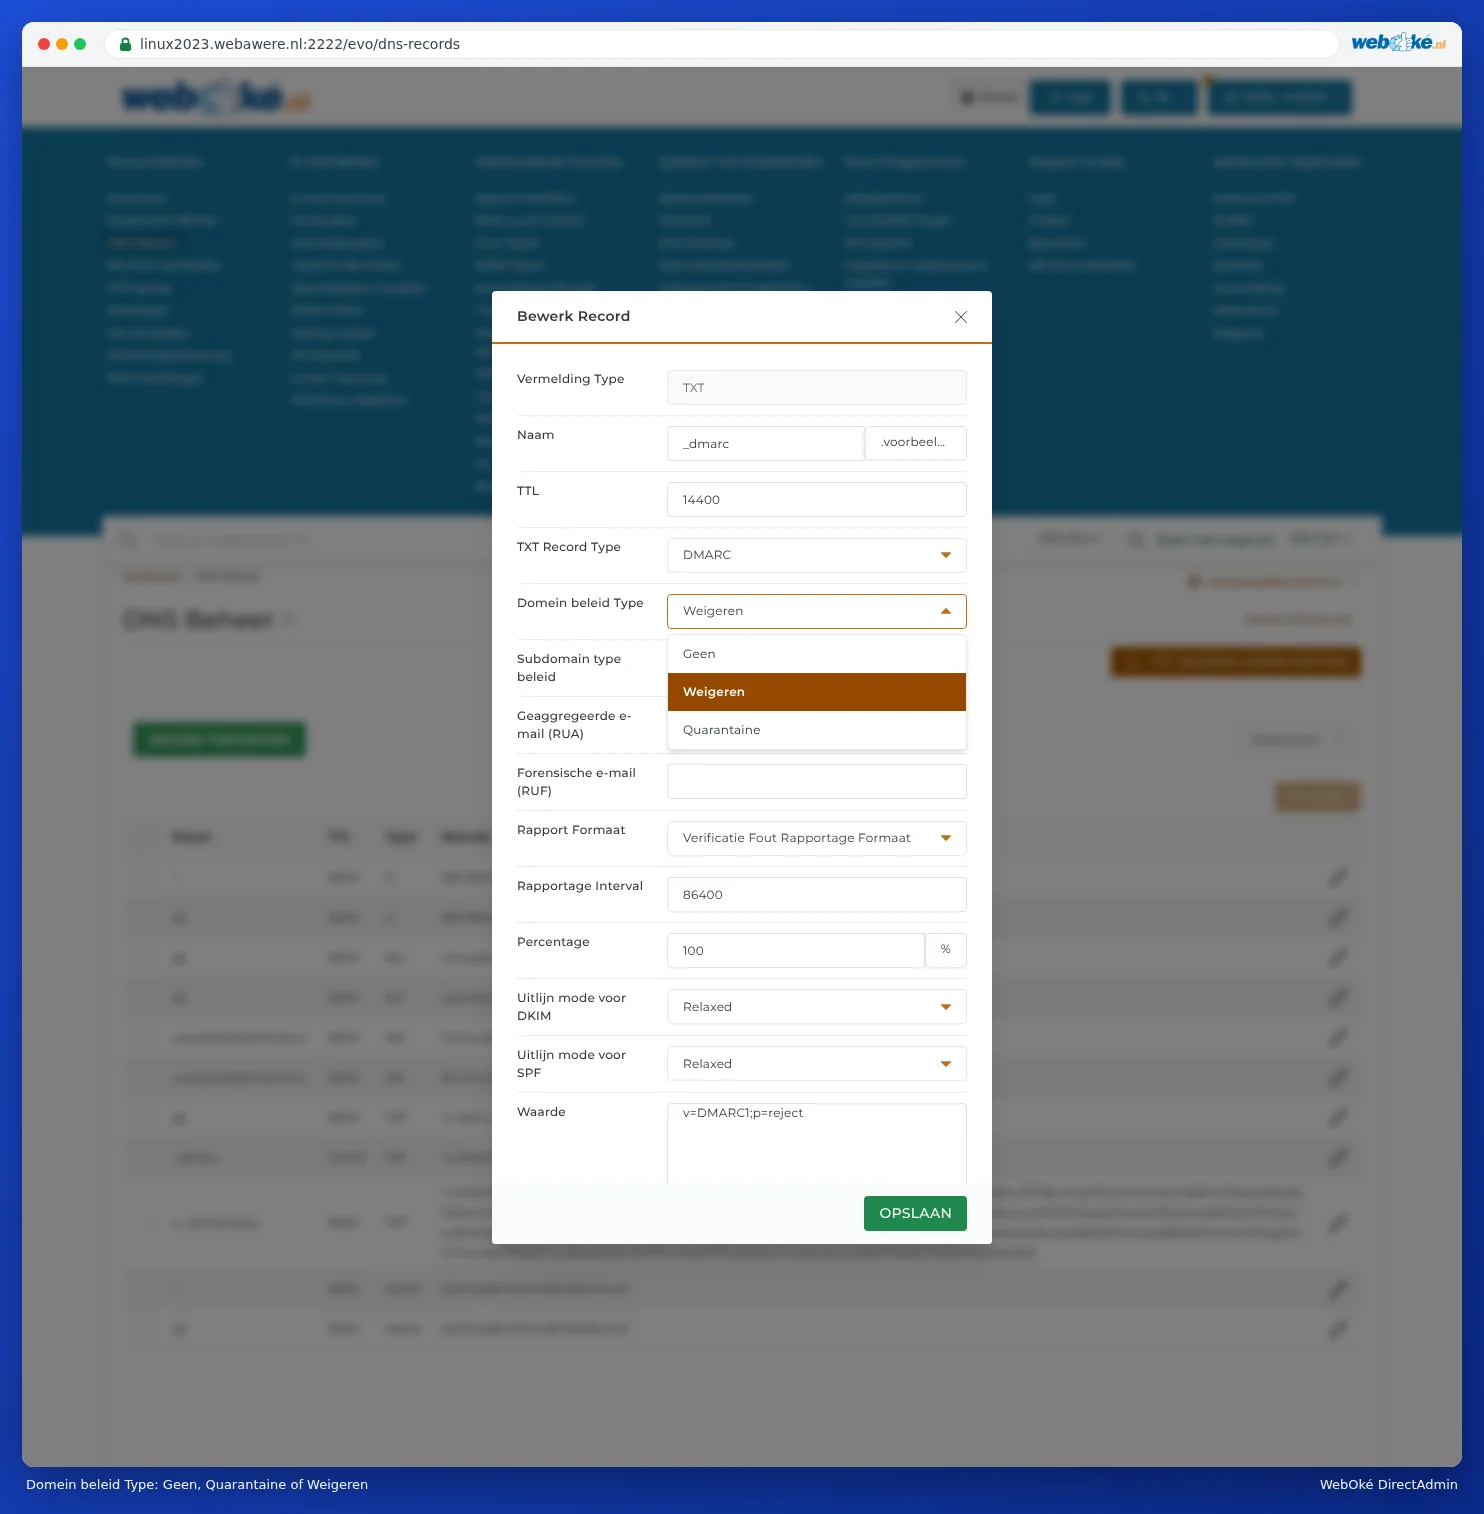
| Tipo di policy del dominio | Nel record | Cosa succede? |
|---|---|---|
| Nessuno | p=none | Niente. I destinatari inviano solo rapporti (se inserisce un indirizzo RUA). Utile per iniziare se non è sicuro quali servizi inviano email a nome del Suo dominio. |
| Quarantena | p=quarantine | La posta che non supera il controllo finisce nella cartella spam. |
| Respingi | p=reject | La posta che non supera il controllo viene respinta. L'impostazione predefinita presso WebOké. |
Attenzione: con Quarantena o Respingi è particolarmente importante che il Suo record SPF sia corretto. Se invia email anche tramite un altro servizio (il Suo programma di contabilità, un servizio di newsletter, Microsoft 365), aggiunga prima quel servizio al Suo record SPF (vedi Impostare e integrare l'SPF) e attivi, se possibile, DKIM per quel servizio (vedi Attivare e verificare DKIM). Altrimenti i destinatari respingeranno la posta inviata da quel servizio. In caso di dubbio, imposti temporaneamente la policy su Nessuno.
Gli altri campi
- Tipo di criterio per i sottodomini: una policy diversa per i sottodomini. Lasci vuoto per usare la stessa policy.
- Email aggregata (RUA): qui riceverà quotidianamente un riepilogo (in XML) di chi ha inviato email a nome del Suo dominio. Utile per i controlli, ma si tratta di file tecnici. Può lasciarlo vuoto.
- Email Forense (RUF): rapporti su singoli messaggi non andati a buon fine. Pochi provider li inviano ancora. Lasci vuoto.
- Percentuale: per quale percentuale della posta si applica la policy. Lasci il valore a 100.
- Modalità di allineamento per DKIM e Modalità di allineamento per SPF: lasci impostato su Rilassato.
Domande frequenti
Ho eliminato il record _dmarc, ma lo vedo ancora
Altri computer memorizzano il record fino alla scadenza del TTL. Per il record DMARC questo è impostato di default a 14400 secondi: quattro ore. Attenda quindi un po' (vedi Quando ha effetto una modifica? Tempo di attesa e TTL).
Posso avere due record DMARC?
No. Come per SPF, può esserci un solo record DMARC. Modifichi il record esistente.