
Modulo 8 · 8.1
Password e verifica in due passaggi
Modulo 8: Sicuro e senza pensieri · Tempo di lettura: 10 minuti
Obiettivo della lezione: Al termine di questa lezione saprà spiegare che cos'è una password sicura per la Sua casella di posta, che cosa deve fare sui Suoi dispositivi dopo averla modificata, come nasce un codice di un'app di autenticazione e che cosa la verifica in due passaggi nella webmail protegge e che cosa no.
Concetti chiave: password della casella di posta, gestore di password, verifica in due passaggi, TOTP, segreto condiviso, codice QR, codice di recupero, scostamento dell'orologio, IMAP e SMTP senza secondo passaggio
Perché la casella di posta è l'account più importante
La Sua casella di posta è il mazzo di chiavi della Sua vita online. Quasi tutti i servizi inviano alla Sua e-mail un link per reimpostare la password. Chi controlla la Sua casella di posta può quindi impadronirsi anche del Suo negozio online, della Sua contabilità e dei Suoi social media. E può inviare e-mail a Suo nome, a clienti che si fidano di Lei. Per questo una casella di posta rubata viene spesso usata per frodi con fatture false o per inviare spam. Quest'ultimo mette in difficoltà l'intero dominio: gli altri server iniziano a rifiutare la Sua posta.
Due cose tengono fuori un intruso: una buona password e un secondo passaggio al momento dell'accesso.
Una password sicura è soprattutto lunga e unica
La password della casella di posta appartiene a un solo indirizzo e-mail. Non è la stessa password del Suo account cliente o del pannello di gestione del Suo pacchetto (lezione 1.3).
Che cosa rende sicura una password? Non un punto esclamativo dopo una parola, ma la lunghezza e la casualità. Gli aggressori provano password trapelate ed elenchi di parole e schemi molto usati. "Zomer2026!" compare in un elenco del genere; una sequenza di quattro parole casuali o di venti caratteri casuali no. Altrettanto importante è che la password sia unica. Se un negozio online in cui usava la stessa password subisce una fuga di dati, i criminali la proveranno anche sulla Sua casella di posta.
La soluzione pratica è un gestore di password: un programma che crea e ricorda una password lunga e casuale per ogni servizio. Lei dovrà ricordare soltanto una password principale sicura.
Dopo la modifica: aggiornare tutti i dispositivi
La password si modifica nella webmail in Impostazioni > Password, oppure nel pannello di gestione del Suo pacchetto se non ricorda più quella vecchia. Da quel momento la nuova password vale ovunque: nella webmail, sul telefono, nel programma di posta.
È qui che spesso qualcosa va storto. Sanne de Vries modifica lunedì la password di sanne@example.com. Aggiorna subito il portatile, ma dimentica il vecchio tablet in cucina. Il tablet continua ad accedere ogni pochi minuti con la vecchia password. Dopo alcuni tentativi falliti, il firewall del server vede una connessione che prova continuamente una password errata e blocca l'indirizzo IP. Poiché a casa il tablet e il portatile condividono lo stesso indirizzo IP, all'improvviso Sanne non riesce più ad accedere alla posta nemmeno dal portatile, e talvolta neanche al suo sito web.
Per questo, dopo una modifica, aggiorni subito tutti i dispositivi: telefono, tablet, programma di posta sul computer ed eventuali stampanti o scanner che inviano e-mail.
Verifica in due passaggi: qualcosa che sa e qualcosa che possiede
Con la verifica in due passaggi (nella webmail si chiama Verifica in due passaggi) per accedere servono due cose: la password (qualcosa che sa) e un codice dal telefono (qualcosa che possiede). Chi ottiene la Sua password tramite phishing o una fuga di dati non riesce comunque a entrare.
Il codice proviene da un'app di autenticazione, come l'app del Suo gestore di password o un'app separata per questo tipo di codici. Il metodo si chiama TOTP, time-based one-time password, ed è descritto nella RFC 6238. Funziona così:
- Al momento dell'attivazione la webmail crea un segreto condiviso: una sequenza casuale di caratteri. Lo vede come chiave segreta e come codice QR.
- Lei scansiona il codice QR con l'app. Da quel momento il server e il Suo telefono conoscono lo stesso segreto.
- Ogni 30 secondi entrambi combinano il segreto con l'ora attuale e ne ricavano un codice di sei cifre.
- Al momento dell'accesso il server confronta il Suo codice con il proprio risultato.
Da qui derivano due cose. L'app non ha bisogno di nessuna connessione a internet: calcola soltanto con il segreto e l'orologio. E l'orologio deve essere preciso. Se il telefono è avanti o indietro di qualche minuto, calcola con un intervallo di tempo diverso e il codice non è corretto. Imposti l'ora del telefono in modalità automatica.
Una terza conseguenza: il codice QR è proprio il segreto. Chi ne possiede una foto o uno screenshot può generare gli stessi codici. Non lo condivida quindi mai e non lo conservi come immagine.
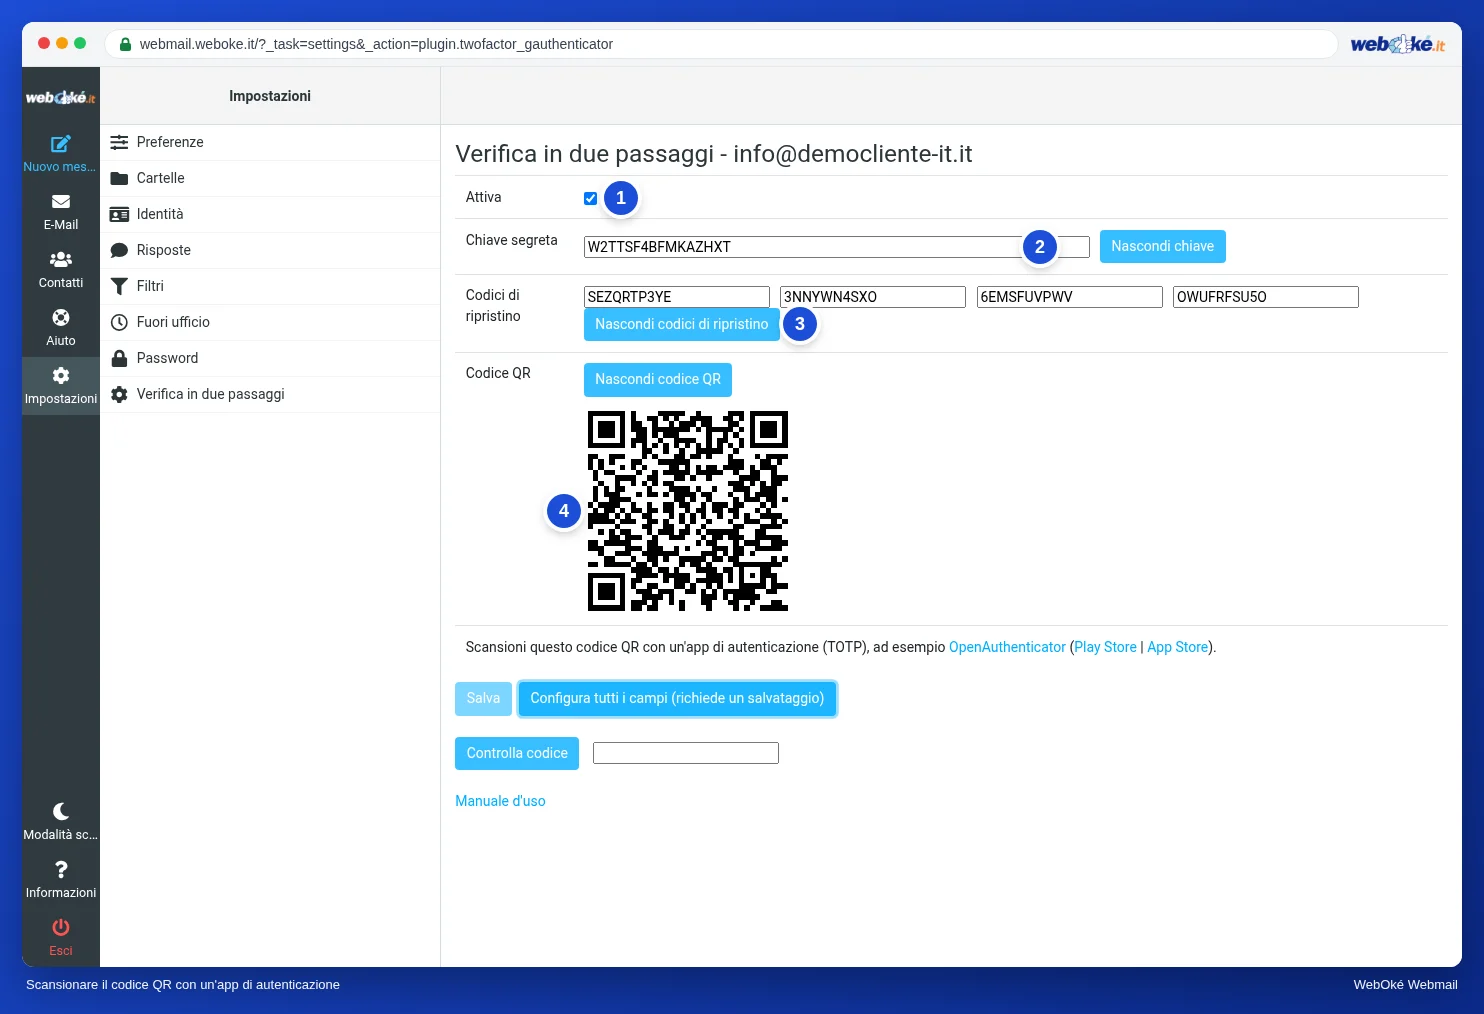
Nell'immagine vede la schermata in cui si attiva la verifica in due passaggi, con la chiave segreta, i codici di recupero e il codice QR.
Codici di recupero e un telefono smarrito
Al momento dell'attivazione riceve anche quattro codici di recupero. Ognuno funziona una sola volta, al posto di un codice dell'app. Sono la Sua chiave di riserva se il telefono si rompe, viene rubato o sostituito. Li conservi in un posto diverso dal telefono: nel gestore di password oppure su carta in un cassetto.
Se usa un codice di recupero, configuri subito di nuovo la verifica in due passaggi con il nuovo telefono. Riceverà così anche nuovi codici di recupero. Se non ha più codici di recupero, il Suo fornitore di posta può disattivare il secondo passaggio per la Sua casella, dopo aver verificato la Sua identità.
Sul Suo computer personale può scegliere, al momento dell'accesso, che la webmail non richieda un codice per 30 giorni. Su un computer condiviso non lo faccia mai.
Che cosa non protegge la verifica in due passaggi
Questa è la trappola più importante, e molte persone non la conoscono. La verifica in due passaggi nella webmail vale soltanto per la webmail. Il programma di posta e l'app di posta sul telefono accedono tramite IMAP (ricezione) e SMTP (invio), che chiedono soltanto la password. Un aggressore che conosce la Sua password può quindi ancora leggere la Sua posta e inviare e-mail a Suo nome tramite un programma di posta.
Per questo la verifica in due passaggi è un'aggiunta, non un sostituto. La password deve comunque essere lunga e unica. La verifica in due passaggi per il Suo account cliente si configura separatamente: è un altro account con una propria protezione.
Con i grandi servizi come Gmail o Outlook.com funziona in modo leggermente diverso: lì il secondo passaggio vale spesso per l'intero account, e un programma di posta ha bisogno di una password per le app separata o di un proprio metodo di accesso. L'idea è la stessa: password più qualcosa che possiede.
In pratica: come funziona nella webmail
La password si modifica in Impostazioni > Password, la verifica in due passaggi si attiva in Impostazioni > Verifica in due passaggi. Lì selezioni la casella Attiva, lasci che la webmail compili i campi, scansioni il codice QR, verifichi un codice e salvi. I passaggi sono descritti nel manuale di Roundcube (10.3, 10.4 e 10.5). Altre webmail hanno impostazioni simili, spesso sotto Sicurezza.
Riepilogo
- La casella di posta è la chiave dei Suoi altri account: la protegga con una password lunga e unica generata da un gestore di password.
- Dopo una modifica della password aggiorni tutti i dispositivi; un dispositivo con la vecchia password può far bloccare il Suo indirizzo IP.
- TOTP genera ogni 30 secondi un codice a partire da un segreto condiviso e dall'ora; l'orologio del telefono deve essere preciso e il codice QR è il segreto.
- Conservi i quattro codici di recupero fuori dal telefono; ogni codice funziona una sola volta.
- La verifica in due passaggi nella webmail protegge solo la webmail, non IMAP e SMTP nel programma di posta.
Quiz
Esercizio
Esercizio A8.1: Esercitarsi con un'app di autenticazione. Clicchi sul pulsante per ottenere un segreto di prova. Riceverà un codice QR di un account di prova. Lo scansioni con un'app di autenticazione a Sua scelta (oppure digiti la chiave mostrata) e inserisca il codice di sei cifre che l'app visualizza. Il programma verifica con lo stesso segreto di prova e l'ora se il Suo codice è corretto; anche un codice dell'intervallo di tempo precedente o successivo viene accettato, così un piccolo scostamento dell'orologio non è un problema. Verde: il codice è corretto. Rosso: il codice non è corretto; controlli allora l'orologio del telefono e di usare la riga giusta nell'app. Il segreto di prova non è collegato alla Sua casella di posta, non ha alcun valore e scompare entro 24 ore. Dopo l'esercizio elimini l'account di prova dalla Sua app.
Per saperne di più
Dove sono indicati passaggi nella webmail, valgono per la webmail di WebOké; in altre webmail il funzionamento è simile.
- Roundcube Webmail 10.3: Attivare la verifica in due passaggi
- Roundcube Webmail 10.4: Accedere con la verifica in due passaggi
- Roundcube Webmail 10.5: Modificare la password della casella di posta
- Modificare la password o i limiti di un indirizzo e-mail
- Password manager e passkey: come gestire i Suoi accessi in modo sicuro
- Corso gratuito Sicuri online per imprenditori 2.1: Cosa significa davvero una password forte
- Corso gratuito Sicuri online per imprenditori 2.3: Autenticazione a due fattori: codici, app e SMS
- RFC 6238, TOTP: Time-Based One-Time Password Algorithm (in inglese): https://www.rfc-editor.org/rfc/rfc6238