
Modulo 2 · 2.4
Riconoscere il phishing nella Sua webmail
Modulo 2: Leggere la posta · Tempo di lettura: 10 minuti
Obiettivo della lezione: Al termine di questa lezione saprà riconoscere le caratteristiche di un'e-mail di phishing, saprà controllare nella webmail dove portano davvero un link e una risposta, e saprà cosa fare con un'e-mail sospetta e nel caso in cui abbia comunque cliccato.
Concetti chiave: phishing, testo del link, link reale, nome di dominio, sottodominio, dominio sosia (lookalike), Rispondi a, avviso indirizzi sospetti, Segnala spam, altro canale
Che cos'è il phishing
Il phishing è un'e-mail che cerca di indurLa a fare qualcosa che avvantaggia il mittente: accedere a una pagina contraffatta, effettuare un pagamento, aprire un allegato o inviare dei dati. Il termine deriva dall'inglese fishing (pescare): l'aggressore getta la lenza e aspetta che qualcuno abbocchi.
La maggior parte del phishing non prende di mira il Suo computer, ma Lei. Spesso non contiene alcun virus. L'e-mail vuole soltanto che sia Lei a fare qualcosa. Per questo un antivirus aiuta solo in parte, mentre conoscere i trucchi aiuta davvero.
Gli ingredienti ricorrenti
Quasi ogni e-mail di phishing utilizza uno o più di questi mezzi:
- Fretta: "entro 24 ore", "entro oggi", "ultimo promemoria". Chi ha fretta controlla meno.
- Minaccia: la Sua casella di posta verrà chiusa, il Suo dominio sta per scadere, c'è un addebito in sospeso, il Suo pacco verrà rispedito al mittente.
- Ricompensa o curiosità: un rimborso, un documento condiviso, un messaggio vocale.
- Un pulsante o un link verso una pagina che sembra quella della Sua banca, del Suo provider o della Sua webmail.
- Un mittente o un dominio quasi corretto.
- Un indirizzo di risposta diverso, in modo che la Sua risposta finisca al truffatore.
Un'e-mail che mette fretta e contiene un link a una pagina di accesso merita sempre una seconda occhiata, anche se ha un aspetto curato. Il phishing ben fatto non contiene più errori di lingua.
Testo del link e link reale
In un'e-mail, il testo che vede e l'indirizzo a cui porta il link sono due cose diverse. Nel sorgente di un'e-mail appare così:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.it
</a>
Lei vede https://webmail.weboke.it, ma finisce a un indirizzo completamente diverso. Su un computer lo controlla così: posizioni il puntatore del mouse sul link o sul pulsante, senza cliccare. In basso nella finestra del browser compare l'indirizzo reale. Su uno smartphone o un tablet tenga premuto a lungo sul link: compare un menu con l'indirizzo in alto. Poi non scelga di aprirlo.
Leggere un indirizzo web
L'indirizzo reale deve poi saperlo leggere bene. Guardi la parte tra https:// e la prima barra successiva. La legga da destra verso sinistra: l'estensione (.nl, .com, .example) e la parola che la precede formano insieme il nome di dominio. È questa la parte che conta.
https://webmail.weboke.it/: il nome di dominio è weboke.nl. La parte webmail che lo precede ne fa un sottodominio, che solo il proprietario di weboke.nl può creare.https://login.weboke.nl.account-check.example/inloggen: il nome di dominio è account-check.example. Tutto ciò che lo precede ("login.weboke.nl") è un sottodominio scelto dall'aggressore stesso. È il trucco più noto.https://weboke-beveiliging.example/: un dominio sosia (lookalike). Contiene un nome noto, ma è un altro dominio, che chiunque può registrare.https://www.example.com@account-check.example/: tutto ciò che precede la @ viene ignorato; si finisce su account-check.example.
Esistono anche domini che giocano con le lettere: la cifra 0 al posto della lettera o, rn al posto di m, oppure lettere di un altro alfabeto che sembrano identiche. Se a occhio nudo non nota la differenza, un gestore di password La aiuta: inserisce la Sua password solo sul dominio autentico (lezione 1.3).
Mittente e Rispondi a
Nella lezione 2.2 ha visto che il nome visualizzato non dimostra nulla e che Rispondi a può contenere un indirizzo proprio. Nel phishing questi due elementi si combinano spesso. L'e-mail sembra provenire da "Supporto WebOké", l'indirizzo è support@weboke-beveiliging.example e Rispondi a punta a un indirizzo di posta gratuito. Oppure l'e-mail proviene dall'indirizzo autentico del Suo direttore, ma Rispondi a punta a un altro dominio. Quest'ultimo caso è tipico della truffa del CEO: un "pagamento urgente" che il direttore chiederebbe durante una riunione.
La webmail aiuta un po'. Se l'indirizzo del mittente contiene caratteri che somigliano a lettere normali ma non lo sono, la webmail mostra sopra il messaggio un avviso: il messaggio contiene indirizzi e-mail che potrebbero non essere affidabili. Se vede questo avviso, consideri l'e-mail sospetta. Se non lo vede, questo non significa nulla: la maggior parte del phishing usa semplicemente un altro dominio.
E ricordi dalla lezione 2.2: un'e-mail che supera regolarmente SPF, DKIM e DMARC può comunque essere phishing. In quel caso l'aggressore usa il proprio dominio, autentico.
Cosa fare con un'e-mail sospetta
- Non cliccare, non rispondere, non aprire allegati. Neanche "solo per dare un'occhiata".
- Andare di persona sul sito. L'e-mail riguarda la Sua banca, il Suo provider o un pacco? Apra il sito o l'app come fa sempre, tramite un segnalibro o digitando Lei stesso l'indirizzo. Se lì non c'è nulla, l'e-mail era falsa.
- In caso di dubbio telefoni, a un numero che aveva già, non a un numero indicato nell'e-mail.
- Segnali l'e-mail. Nella webmail di WebOké con Segnala spam: il messaggio viene inviato al team antispam di WebOké e spostato nella Sua cartella Spam. Se l'e-mail riguarda la Sua banca, la inoltri anche all'indirizzo di segnalazione di quella banca. In Italia può segnalare il phishing anche alla Polizia Postale e delle Comunicazioni, https://www.commissariatodips.it/.
- Avvisi i colleghi se l'e-mail è arrivata ad altre persone della Sua organizzazione.
Ha comunque cliccato o effettuato l'accesso?
Può capitare a chiunque. Agire rapidamente fa la differenza più grande.
- Cambi subito la Sua password, da un dispositivo di cui si fida, e anche in ogni altro servizio in cui usava la stessa password.
- Attivi la verifica in due passaggi (lezione 8.1).
- Controlli la Sua casella di posta alla ricerca di tracce. Gli aggressori che entrano in una casella di posta creano spesso un filtro che inoltra o nasconde la posta, oppure modificano Rispondi a nella Sua identità. Controlli in Impostazioni > Filtri, Impostazioni > Identità e in Fuori ufficio se c'è qualcosa che non ha creato Lei.
- Ha inserito dati di pagamento? Chiami subito la Sua banca.
- La Sua casella di posta invia improvvisamente spam? Lo segnali al Suo provider.
In pratica: come funziona nella webmail
Nella webmail posizioni il puntatore su un link per vedere l'indirizzo reale in basso nel browser. Con Dettagli vede l'indirizzo del mittente, e nella finestra di composizione vede dove andrà una risposta. Il pulsante Segnala spam si trova sopra il messaggio.
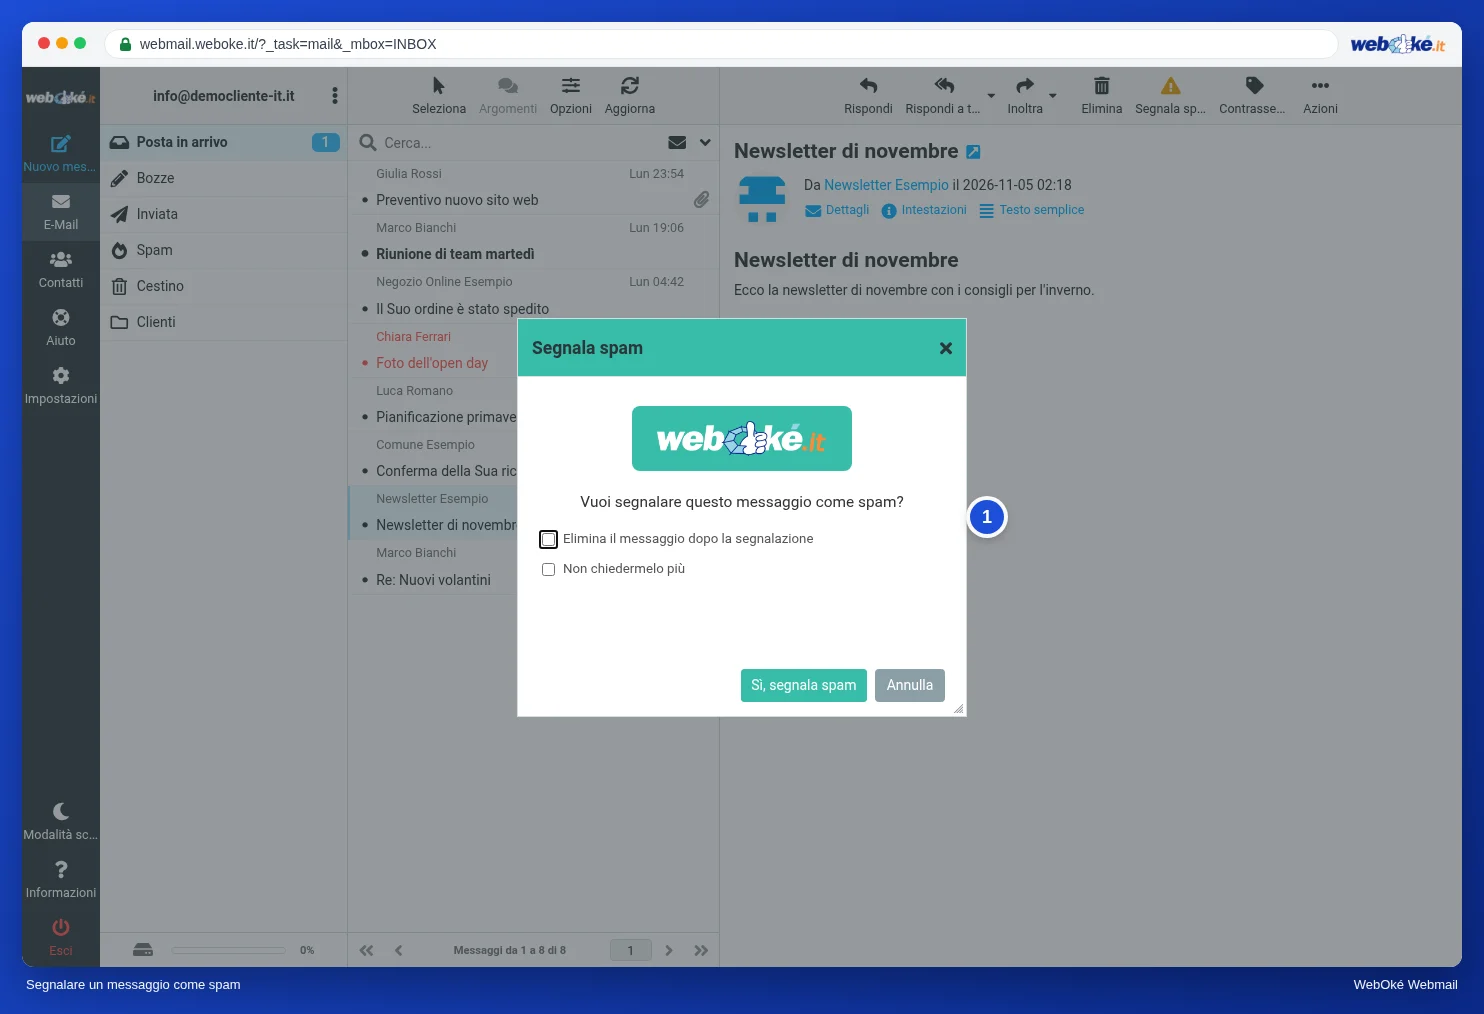
Nell'immagine vede la finestra che compare quando clicca su Segnala spam. Il manuale di Roundcube lo descrive in Segnalare lo spam con Segnala spam. In altre webmail, come Gmail o Outlook.com, funziona in modo simile: lì il pulsante si chiama ad esempio Segnala phishing o Segnala.
Riepilogo
- Il phishing sfrutta la fretta, la minaccia, un link a una pagina contraffatta e un mittente quasi corretto.
- Il testo del link e il link reale sono diversi: posizioni il puntatore del mouse oppure tenga premuto a lungo sullo smartphone.
- Legga il nome di dominio da destra verso sinistra; tutto ciò che lo precede è scelto dal proprietario di quel dominio.
- Un Rispondi a verso un altro dominio e l'avviso sugli indirizzi sospetti sono segnali d'allarme; un controllo DMARC superato non dimostra nulla sull'affidabilità.
- Non cliccare, andare di persona sul sito, segnalare; se ha comunque cliccato: cambiare la password e controllare i filtri e le identità.
Quiz
Esercizio
Esercizio A2.4: Analizzare un'e-mail sospetta. Il materiale phishing-1.eml si trova sotto questo esercizio. Lo apra come testo (ad esempio in Blocco note o TextEdit, non nel Suo programma di posta) e cerchi le intestazioni From e Reply-To e l'indirizzo dietro il pulsante nel contenuto (l'href). Compili: il dominio reale del mittente, il dominio a cui porta davvero il pulsante, il dominio di Rispondi a, e scelga se si fida dell'e-mail. Il programma confronta le Sue risposte con le soluzioni e mostra per ogni domanda dove avrebbe potuto trovare la risposta nel file.
Per saperne di più
I passaggi descritti nella webmail valgono per la webmail di WebOké; in altre webmail funziona in modo simile.
- Roundcube Webmail 11.2: Segnalare lo spam con Segnala spam
- Questa e-mail proviene davvero da WebOké? Riconoscere il phishing e utilizzare il codice promozionale
- Riconoscere il phishing: come leggere un link e un mittente
- Casella di posta compromessa o spam inviato dal Suo indirizzo: ecco come risolvere
- Corso gratuito Sicuri online per imprenditori 1.2: Phishing, truffa del CEO e truffa delle fatture
- Corso gratuito Sicuri online per imprenditori 3.2: Leggere domini e link
- Corso gratuito Sicuri online per imprenditori 3.5: Ha cliccato: e adesso?